MEDIASMART.ID – Kasus penyadapan terhadap Presiden Prabowo Subianto yang diduga dilakukan oleh eks Kapolri Jenderal Listyo Sigit Prabowo dan dua perwira tinggi Polri lainnya menghentak publik.
Pasalnya, penyadapan yang biasa dilakukan terhadap orang-orang yang diduga berbuat kejahatan justru diarahkan kepada sosok nomor satu di Republik ini.
Tak hanya presiden, penyadapan oleh Listyo Sigit dan kawan-kawan juga menyasar pimpinan partai politik, organisasi masyarakat, lemabga swadaya masyarakat, media, serta pengusaha.
Pertanyaan pun muncul, bagaimana negara melindungi privasi warga biasa apabila orang sekelas presiden saja bisa menjadi korban penyadapan?
Guru Besar Ilmu Hukum Universitas Al-Azhar Indonesia Suparji Ahmad menjelaskan, penyadapan oleh aparat penegak hukum tidak bisa dilakukan secara serampangan karena sangat berkaitan dengan privasi seseorang.
“Kewenangan melakukan penyadapan pada hakikatnya merupakan instrumen penegakan hukum yang bersifat khusus karena berkaitan langsung dengan hak privasi dan perlindungan komunikasi warga negara,” kata Suparji kepada Kompas.com, Rabu (4/11/2026).
Ia menegaskan, setiap tindakan penyelenggara negara, termasuk aparat penegak hukum, harus memiliki dasar kewenangan yang sah dan dilaksanakan sesuai peraturan perundang-undangan.
Oleh karena itu, penyadapan tidak dapat dilakukan secara bebas berdasarkan keinginan pribadi ataupun kepentingan di luar penegakan hukum.
Ketentuan tersebut sejatinya sudah tertuang dalam Pasal 258 Undang-Undang Nomor 1 Tahun 2023 tentang Kitab Undang-Undang Hukum Pidana yang mengatur tindak pidana penyadapan secara melawan hukum terhadap transmisi informasi elektronik atau dokumen elektronik yang tidak bersifat publik.
“Ketentuan tersebut memberikan landasan bahwa tindakan penyadapan tanpa dasar hukum yang sah dapat menimbulkan pertanggungjawaban pidana,” tutur Suparji.
Pasal tersebut menyebutkan bahwa tindakan seseorang yang merekam atau menyadap secara ilegal dapat dikenakan hukuman penjara maksimal 10 tahun.
Namun, penerapan ketentuan pidana tidak dapat dilakukan secara otomatis hanya karena ditemukan penyimpangan prosedur, termasuk dalam kasus Listyo Sigit diduga menyadap Prabowo.
Penyidik tetap harus membuktikan unsur-unsur tindak pidana yang disangkakan, termasuk bentuk perbuatan, sifat melawan hukum, dan pertanggungjawaban masing-masing pihak.
Selain itu, penerapan hukum juga harus memperhatikan waktu terjadinya perbuatan karena KUHP Nasional baru berlaku pada 2 Januari 2026, sedangkan dugaan penyadapan dalam perkara tersebut disebut berlangsung sejak 2025.
Oleh karena itu, penentuan ketentuan pidana harus mempertimbangkan asas legalitas dan aturan mengenai perubahan hukum pidana.
Di lingkungan Polri, tata cara penyadapan diatur melalui Perkap Nomor 5 Tahun 2010 tentang Tata Cara Penyadapan pada Pusat Pemantauan Kepolisian Negara Republik Indonesia.
Aturan tersebut memuat prinsip legalitas, perlindungan hak asasi manusia, kepastian hukum, serta prosedur dan pengawasan penyadapan.
“Berdasarkan pengaturan tersebut, penyadapan bukanlah kewenangan yang dapat digunakan secara bebas berdasarkan keinginan pribadi atau kepentingan di luar penegakan hukum,” ujar Suparji.
Dengan demikian, kewenangan penyadapan harus digunakan sesuai tujuan yang dibenarkan hukum, jabatan maupun akses terhadap perangkat pemantauan komunikasi tidak serta-merta memberikan hak kepada seseorang untuk menentukan target penyadapan.
Teknologi penyadapan dan batas akses komunikasi
Sementara itu, dari perspektif keamanan siber, Chairman Lembaga Riset Keamanan Siber Indonesia (CISSReC) Pratama Persadha menjelaskan, penyadapan juga berkaitan dengan tata kelola sistem teknologi yang digunakan aparat penegak hukum.
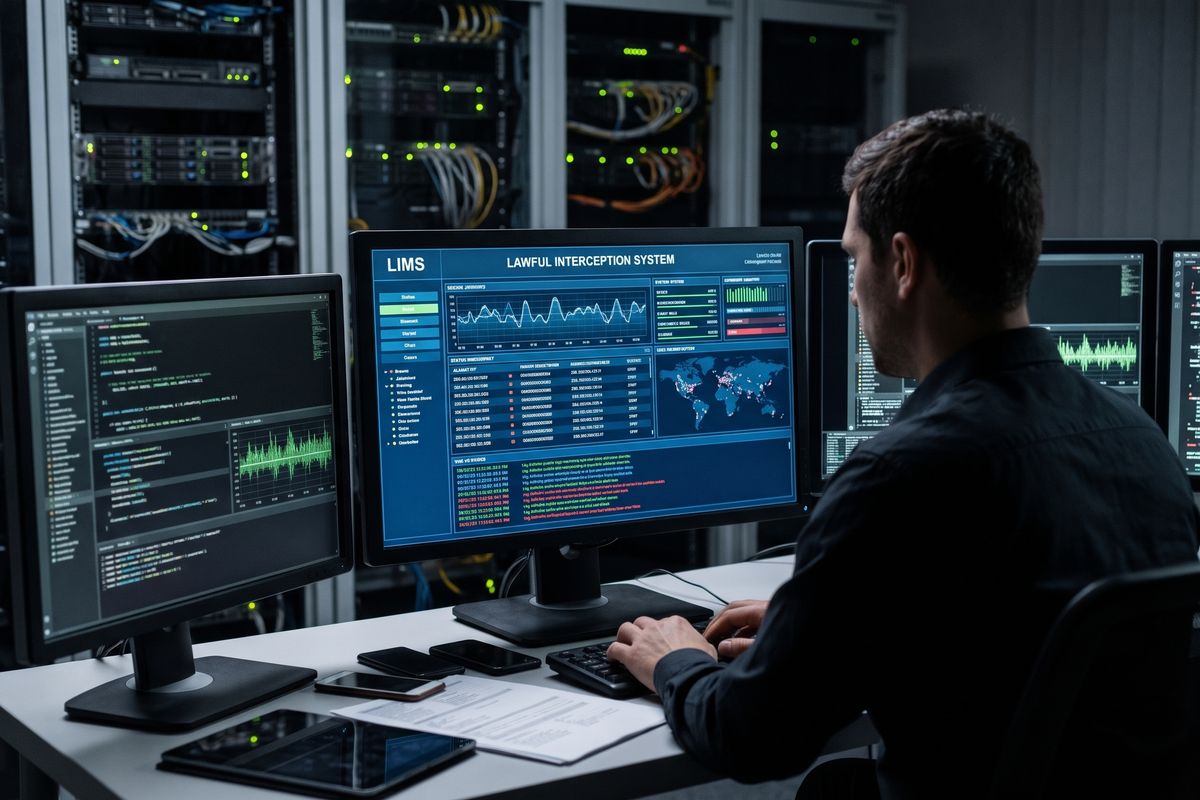
Berdasarkan keterangan Bareskrim Polri pada 3 November 2026, sejumlah nomor telepon diduga dimasukkan ke dalam server Lawful Interception Management System (LIMS) tanpa verifikasi dan dasar penyelidikan atau penyidikan yang sah.
LIMS merupakan platform yang menghubungkan kebutuhan penyadapan aparat penegak hukum dengan infrastruktur operator telekomunikasi.
Sistem tersebut meneruskan instruksi intersepsi ke jaringan operator, kemudian menyalin komunikasi target ke pusat pemantauan yang berwenang.
Informasi yang dapat diperoleh mencakup isi komunikasi, seperti percakapan telepon, maupun metadata berupa nomor lawan bicara, waktu, durasi, dan pola komunikasi.
Namun, kemampuan mengakses isi komunikasi bergantung pada jenis layanan dan sistem enkripsi yang digunakan.
Komunikasi dengan enkripsi end-to-end tidak otomatis dapat dibaca hanya karena intersepsi dilakukan melalui jaringan operator.
Pratama menjelaskan, penggunaan sistem penyadapan harus disertai pengendalian akses, mekanisme otorisasi, dan pengawasan yang memadai.
“Persoalan terbesar dalam teknologi pengawasan tidak terletak pada kecanggihan perangkatnya, melainkan pada bagaimana kewenangan mengoperasikan perangkat itu diberikan, dikendalikan, dan diawasi,” kata Pratama dalam keterangannya, Rabu.
Menurut dia, terdapat sejumlah aspek yang perlu diperhatikan agar sistem penyadapan tidak disalahgunakan.
Pertama, membatasi hak akses. Kewenangan memasukkan target, menyetujui permintaan, menjalankan penyadapan, hingga mengelola hasilnya seharusnya tidak berada pada satu orang.
Kedua, verifikasi berlapis. Setiap target penyadapan harus memiliki dasar hukum, dokumen permohonan, identitas perkara, serta persetujuan pejabat berwenang.
Ketiga, pencatatan aktivitas atau audit trail. Setiap aktivitas dalam sistem, mulai dari penambahan nomor, perubahan konfigurasi, pengaktifan penyadapan, hingga pengambilan hasil, harus tercatat secara otomatis dan tidak mudah dimanipulasi.
Keempat, pengawasan independen secara berkala untuk memastikan seluruh aktivitas penyadapan berjalan sesuai prosedur.
Pratama menilai, penyalahgunaan sistem dapat terjadi ketika pengawasan hanya bergantung pada kepatuhan administratif dan integritas individu yang memiliki akses.
Batas kewenangan harus disertai pengawasan
Pratama menambahkan, pengawasan terhadap sistem penyadapan tidak cukup hanya mengandalkan aturan tertulis, tetapi juga harus disokong pengendailan teknis untuk mencegah penyalahgunaan oleh pihak yang memiliki akses.
Salah satu hal yang perlu diperhatikan adalah pemisahan kewenangan antara administrator sistem, pihak yang memberikan persetujuan, dan pelaksana penyadapan.
Selain itu, catatan aktivitas sistem perlu disimpan dalam infrastruktur terpisah agar tidak mudah diubah atau dihapus oleh pihak yang memiliki akses terhadap server utama.
Pratama juga menyoroti dugaan penghapusan file hasil penyadapan terhadap Prabowo dkk yang dilakukan Listyo Sigit dkk.
“Jika benar dilakukan untuk menghilangkan bukti, yang dipertaruhkan bukan lagi hanya kewenangan penyadapan, tetapi integritas bukti elektronik,” ujar Pratama.
Menurut dia, dugaan tersebut perlu ditelusuri melalui pemeriksaan log server, aktivitas akun administrator, konfigurasi jaringan, hingga rekaman komunikasi antara LIMS dan operator telekomunikasi.
Ia juga mengusulkan audit menyeluruh terhadap seluruh peralatan penyadapan yang dimiliki institusi berwenang di Indonesia.
“Langkah awal yang mendesak adalah audit menyeluruh terhadap seluruh peralatan penyadap yang dimiliki institusi berwenang di Indonesia,” kata Pratama.
Audit tersebut, lanjut dia, perlu mencakup pemetaan perangkat, pihak yang memiliki kewenangan operasional, mekanisme penentuan target, proses persetujuan, hingga pencatatan seluruh aktivitas penyadapan.
Pratama menekankan bahwa sistem pengawasan juga harus mampu mencegah penyalahgunaan oleh orang dalam atau insider threat.
“Ancaman tidak selalu datang dari peretas luar. Ancaman juga muncul dari dalam organisasi, dari orang yang punya legitimasi dan kewenangan atas sistem,” ujarnya.
Sumber: Tribun News
About the Author